 Ganesh
 2026-09-23 10:40
上網時,裝置對外連線通常會使用一個 IP 位址。所謂「按 IP 風險值查詢」,主要是透過公開資料和網路信譽資訊。
對這個 IP 的歷史記錄、網路類型、電信業者及其他相關訊號進行綜合評估,並用風險分數或風險等級幫助使用者判斷當前網路出口的信譽狀況。
需要注意的是,IP 風險評分並不是對某個人進行評價,而是對網路出口本身進行分析。不同查詢服務的資料來源和計算方式不同,因此同一個 IP 在不同工具中出現不同結果是正常現象。
一、IP 風險值查詢到底查的是什麼?
1.1 風險評分主要看網路出口
IP 可以理解為裝置連接網際網路時使用的網路位址。風險查詢關注的是這個位址本身有沒有已知的異常記錄,而不是透過 IP 直接判斷使用者是誰。
例如,一個 IP 可能屬於住宅寬頻、企業網路或資料中心。查詢結果通常會進一步顯示電信業者、ASN、網路類型、地理歸屬等資訊。
因此,看到一個風險分數時,不能只看數字,還應該結合 IP 類型和具體風險標籤一起判斷。
1.2 IP 信譽通常包含哪些資訊?
• 黑名單或濫用記錄:是否出現在公開的垃圾郵件、網路濫用等相關資料庫中;
• IP 類型:住宅網路、企業網路、資料中心等;
• ISP / ASN 資訊:IP 屬於哪家網路電信業者以及哪個自治系統;
• 歷史信譽:是否存在長期的異常活動或濫用記錄;
• 地理及網路歸屬:IP 註冊資訊、電信業者資訊等是否一致。
如果想了解當前出口屬於哪種網路,可以結合 IP 檢測檢視 IP 類型、電信業者和歸屬資訊。
二、IP 風險評分是怎麼算出來的?
2.1 沒有統一的「IP 風險評分公式」
這是理解 IP 風險值時比較重要的一點。
目前並不存在一個所有查詢平台都採用的統一計算公式。不同服務商會使用自己的資料源、資料庫和評估模型,因此同一個 IP 在不同網站查詢出來的分數可能存在明顯差異。
簡單理解,可以把風險評分看成多個訊號綜合計算後的結果:風險評分 ≈ 網路信譽 + IP 類型 + 歷史記錄 + 網路歸屬 + 其他風險訊號
這只是幫助理解評分邏輯的簡化模型,並不是某一家服務商實際使用的公式。
2.2 黑名單及濫用記錄
公開的 DNSBL、RBL 等資料庫,會記錄部分與垃圾郵件、網路濫用等活動有關的 IP。
如果一個 IP 被多個信譽資料庫標記,某些風險評估系統可能因此提高風險等級。
但「命中一個名單」也不意味着 IP 一定存在當前問題。資料庫的更新時間、收錄標準和誤報情況都可能影響結果,所以最好結合具體記錄進行判斷。
2.3 IP 類型和網路歸屬
風險評估通常還會考慮 IP 屬於哪種網路。
住宅網路、企業網路和資料中心網路的使用場景不同,因此部分服務會針對不同類型採用不同的評估方式。但 IP 類型本身不能直接決定風險高低。
例如,資料中心 IP 不代表一定存在風險,住宅 IP 也不能保證沒有歷史濫用記錄。
因此,比起簡單判斷「哪種 IP 一定更安全」,更有價值的是檢視實際的網路類型、ASN、電信業者以及歷史信譽資訊。
2.4 歷史記錄也是重要參考
如果一個 IP 長期保持穩定,沒有明顯的濫用記錄,相關信譽資料通常會比較穩定。
反過來,如果一個位址曾經頻繁出現在垃圾郵件、異常活動或其他網路濫用記錄中,部分風險系統可能會給予更高的風險等級。
三、IP 風險分數多少算高?應該怎麼看?
3.1 不同平台的分數不能直接橫向比較
有些服務使用 0~100 的分數表示風險程度,也有服務直接使用 Low、Medium、High 等等級。
即使兩個平台都使用 0~100,它們的計算邏輯也可能完全不同。
因此,不建議把「30 分」「50 分」或「70 分」當成適用於所有平台的統一行業標準。正確的閱讀方式,是先看平台自己的評分說明,再看具體觸發了哪些風險因素。
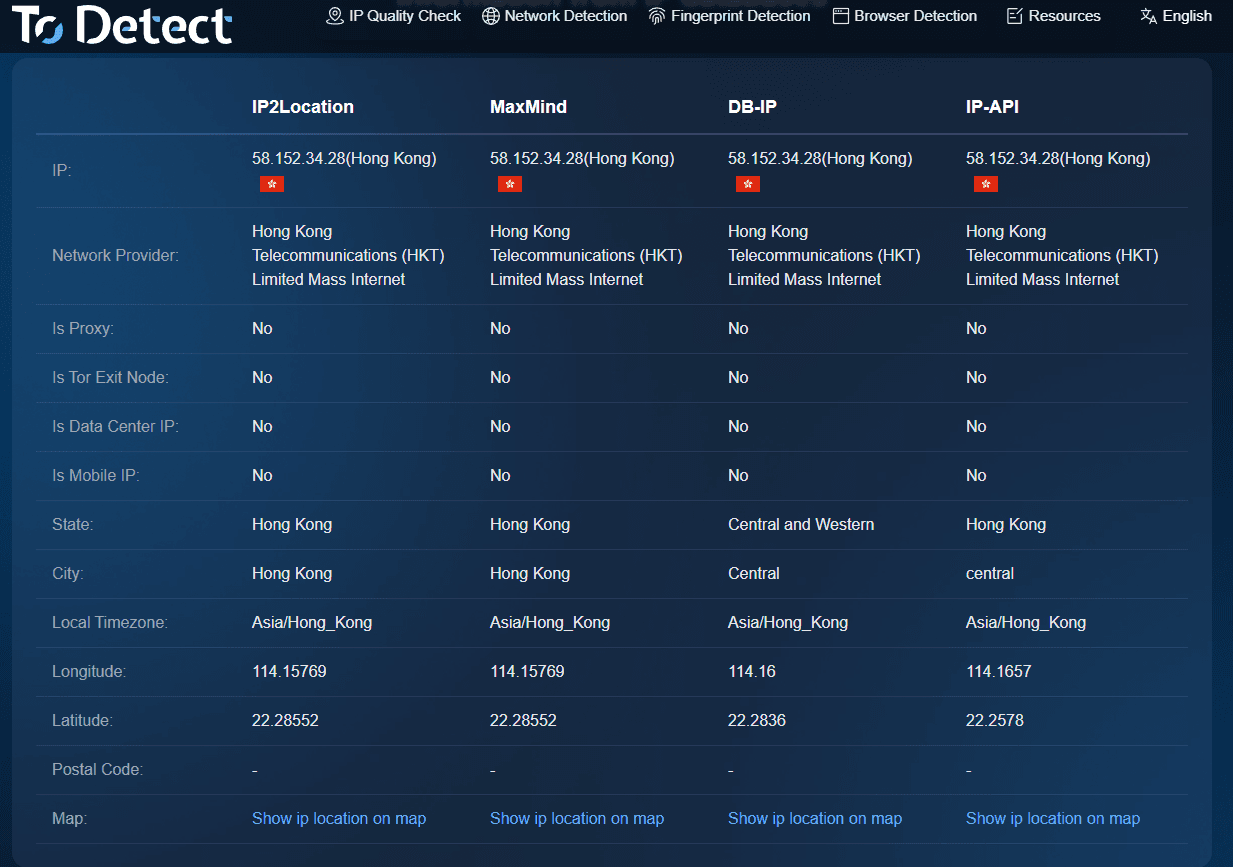
3.2 為什麼同一個 IP 查詢結果不一樣?
最常見的原因有三個:
第一,資料源不同。不同服務接入的黑名單、信譽資料庫和網路資訊來源不同。
第二,更新時間不同。某個平台已經更新了 IP 的最新記錄,另一個平台可能還保留較早的資料。
第三,評分權重不同。
有的平台更重視黑名單記錄,有的平台會綜合考慮 IP 類型、ASN、歷史信譽等多個因素。所以,遇到不同查詢結果時,不必只比較最終分數,更應該比較兩邊具體檢測出了什麼問題。
3.3 高風險不等於 IP 一定存在問題
風險分數是一種網路信譽參考,而不是對 IP 的最終判定。如果查詢結果顯示風險較高,可以進一步檢查:
• 是否命中相關信譽資料庫;
• IP 屬於什麼網路類型;
• ISP 和 ASN 是否正常;
• 是否存在歷史濫用記錄;
• 不同查詢來源是否給出了相似結果。
透過這些資訊綜合判斷,比單獨看一個數字更可靠。
四、除了 IP 還可以檢測哪些網路環境資訊?
4.1 DNS 是否正常
IP 查詢只能反映網路出口的一部分資訊。
DNS 是裝置進行網域名稱解析的重要環節。如果 DNS 請求使用了與當前網路環境不一致的解析服務,檢測結果可能會出現差異。
因此,在進行網路環境檢查時,可以同時檢視 DNS 解析路徑和 DNS 服務商資訊。
4.2 瀏覽器環境資訊
瀏覽器還會暴露一些基礎環境資訊,例如 User-Agent、WebGL、Canvas、字型等。這些資訊本身並不等於風險,但可以作為了解當前瀏覽器環境的參考。
4.3 IP、時區和語言是否一致
網路環境中化工還有一個比較直觀的參考維度:IP 地理歸屬、裝置時區和系統語言。
例如,IP 顯示的網路位置與裝置設定存在明顯差異,並不一定意味着存在問題,但在進行完整的環境檢查時,這些資訊可以一起檢視。
總結:
真正理解一個 IP 的風險情況,要同時關注:IP 風險評分 + 黑名單記錄 + IP 類型 + ISP/ASN + 歷史信譽 + DNS 資訊 + 瀏覽器環境
其中,如果需要檢視當前網路出口的詳細資訊,可以使用 ToDetect 進行網路環境檢測,一次檢視 IP 風險資訊、網路歸屬、DNS 狀態以及瀏覽器環境等資料。
風險分數適合用來快速了解整體情況,而具體的風險標籤和檢測明細則更值得進一步關注。這樣相比只看一個「風險分數」,可以更完整地了解當前網路環境。