 Ganesh
 2026-09-16 10:54
很多人在做 IP風險值查詢 時,看到檢測結果裡的“風險評分”,第一反應就是:這個分數到底代表什麼?多少算高?分數高是不是就說明這個IP不能用了?
其實,IP風險值更像是一份“網絡信譽參考”。它會結合IP的類型、運營商、ASN、歷史記錄、黑名單等資訊,對當前IP的風險情況進行綜合判斷。
需要注意的是,風險評分並不是在調查IP背後的人是誰,而是在判斷這個IP本身有沒有比較明顯的異常或風險特徵。下面就從評分依據、分數怎麼看以及實際使用場景幾個方面說清楚。
一、先說結論:ip風險值查詢到底查的是什麼
IP風險值查詢,本質上就是把黑名單、IP類型、運營商、歷史記錄等資訊放在一起評估,最後給出一個風險分數。
比如你用的是某個數據中心IP,數據庫一看就知道這不是普通家庭寬帶,風險權重自然就上去了。所以結論很直接:它不關心你是誰,只關心你這個出口"幹不乾淨"。
二、IP風險值(IP Risk Score)是怎麼算出來的?
不同工具的打分規則我們不展開,但底層邏輯大同小異,基本繞不開下面幾塊。
2.1 黑名單/垃圾郵件庫命中(公開黑名單、DNSBL/RBL)
最基礎的一項。你的 IP 如果出現在公開黑名單裡(比如 DNSBL/RBL這類即時黑名單),分數一下就拉高。很多郵件服務器、註冊接口都會直接調用這些庫做第一道攔截。換句話說,這類庫就是"前科記錄"。
2.2 IP歸屬地與運營商(ISP/ASN 是否一致、是否符合預期)
系統會看這個 IP 的註冊地、運營商(ISP/ASN)合不合理。舉個例子,你人在國內,出口 IP 卻顯示某個小運營商的冷門網段,或者 ISP 和 ASN對不上,數據庫就會打個問號。尤其在跨境網絡環境裡,歸屬地和你的預期不一致,常常是被風控盯上的信號。
2.3 IP類型:住宅 / 數據中心 / 中轉類出口 / Tor
這一項很關鍵。住宅 IP 一般最"安全",數據中心 IP 其次,中轉類/Tor出口天然帶著"可能被濫用"的標籤。不是說用了中轉類出口就一定危險,而是算法會給這類出口更高的默認風險權重。
2.4 歷史行為與信譽記錄(過往掃描、濫用、舉報)
數據庫還會翻舊賬:這個 IP 過去有沒有大量掃描行為、被舉報過濫用、或者參與過垃圾流量。信譽是攢出來的,污點也是。
三、風險值多少算"高"?怎麼讀 0–100 分
3.1 常見區間怎麼劃分(低/中/高,用通用參考口徑)
通用的參考口徑是 0–100 分,越高越危險。一般 0–30 算低風險(相對乾淨),30–70 是中間地帶(要看具體成分),70以上通常就被很多系統歸入高風險了。這裡要強調:這只是參考分,不是某個工具的硬標準,別把它當成"判死刑"的依據。
3.2 為什麼不同網站查出來不一樣(數據源、更新頻率、算法權重不同)
我見過有人在 A 站查是 20 分,B 站查是 65分,當場就懵了。其實正常。不同數據庫覆蓋的黑名單不一樣,更新頻率不同,給各項的權重也不同。有的更看重郵件庫,有的更看重中轉類出口標籤。所以"ip風險值多少算高"沒有唯一答案,得看你在跟哪個庫打交道。
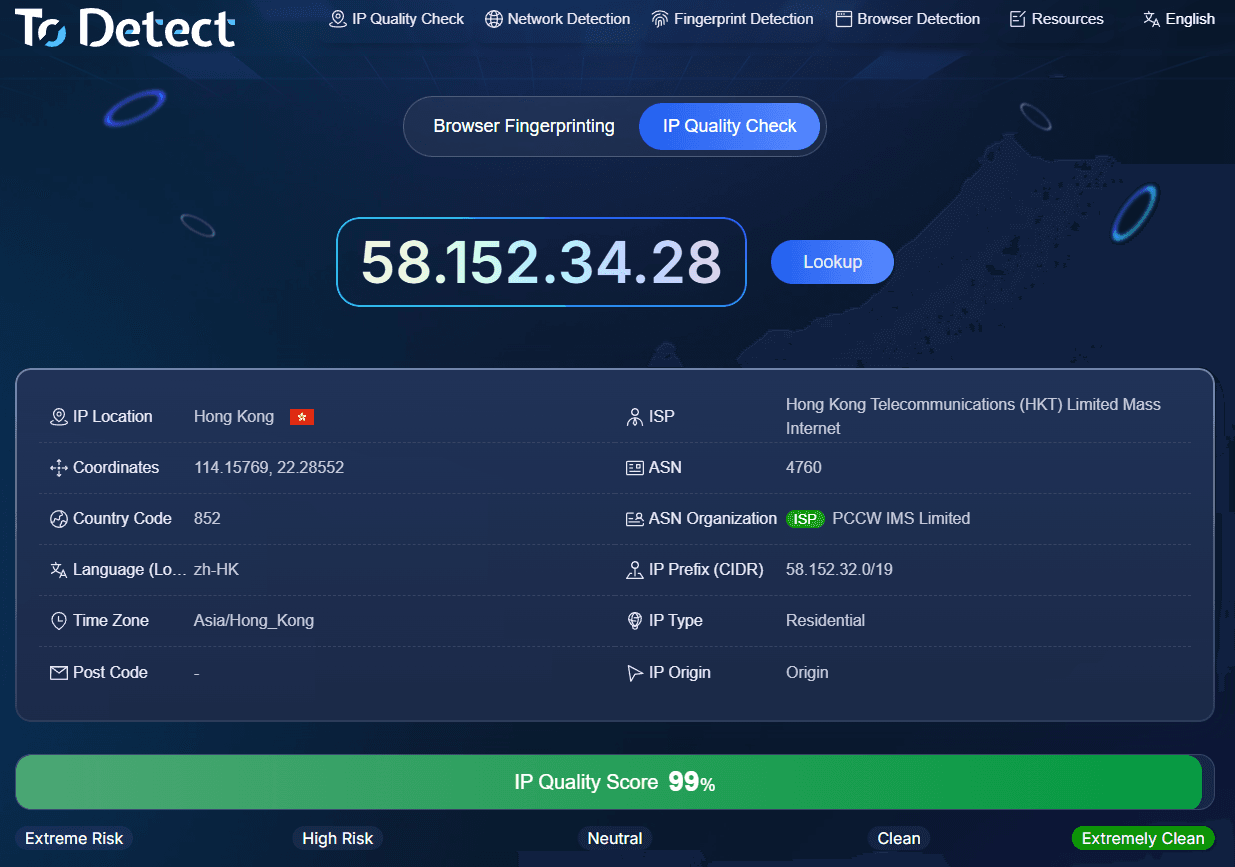
四、高風險IP在哪些場景更容易被攔截
4.1 賬號註冊與登錄風控(新號/批量註冊被攔)
最常見的坑:你興沖沖去註冊某個海外平台,結果剛填完資訊就提示"檢測到風險"。後台很可能就是看到你的出口 IP 風險偏高,尤其是數據中心 IP批量註冊的時候,直接攔掉。
4.2 跨境業務/平台訪問(地區限制、風控識別)
做跨境業務的人應該深有體會。出口 IP不乾淨或者和預期地區對不上,平台風控會反覆彈驗證,嚴重的直接限制訪問。時候問題往往不在你的賬號,而在網絡環境一致性沒做好。
4.3 郵件送達率(進垃圾箱、被拒收)
如果你是發郵件的一方,IP 進了黑名單基本等於"石沉大海"。對方服務器看到發信 IP風險高,要麼扔進垃圾箱,要麼直接拒收。很多外貿郵件發不出去,根子就在這。
五、怎麼做一個靠譜的ip風險值查詢
5.1 不要只看一個數字,要結合IP類型/ISP/中轉類出口屬性一起看
別盯著分數一個數字看。同樣 50 分,住宅 IP 和 Tor 出口意味完全不同。要連同 IP類型、ISP、是不是中轉類出口一起看,才能判斷這個分數"冤不冤"。
5.2 多源交叉驗證的思路(避免單庫誤判)
單個庫誤判很常見。靠譜的做法是多個源交叉驗證:A 庫說高風險,B 庫說正常,那大概率是局部誤傷。說到這,DNS 也是體檢裡繞不開的一塊,建議順手做個DNS洩露檢測,看看你的解析出口有沒有暴露。
六、ip風險值查詢常見誤區(FAQ)
6.1 "分數低就一定安全嗎"
不一定。低分只代表當前數據庫沒查到明顯污點,不代表這個 IP 沒被用於異常用途,也不代表平台風控就放你一馬。分數只是參考。
6.2 "數據中心IP是不是一定高風險"
不是。數據中心 IP 只是"默認權重高",很多正常業務(比如企業服務器、正規中轉出口)都用它。風險高不高,還得看具體行為記錄。
總結
最後還是要強調一點:IP風險評分只是參考,不是最終結論。 不同數據庫的判斷可能存在差異,實際使用時還需要結合具體平台的規則和整個網絡環境一起分析。尤其是在使用代理IP或者搭建新的網絡環境之前,提前做一次IP檢測,可以更早發現明顯的問題。