


 Ressourcen

 Funktionsübersicht

 Ganesh
 2026-09-14 15:55
Wenn du einen Proxy verwendest, hast du dich vielleicht gefragt: Warum zeigen Test-Websites trotz bestehender Verbindung weiterhin meine ursprünglichen Netzinformationen an? In diesem Fall gibt es zwei Dinge zu prüfen:
• DNS-Leaks: Wohin werden deine Domainabfragen gesendet?
• WebRTC-Leaks: Welche IP-Adressen legt dein Browser offen?
Dafür sind getrennte Tests und unterschiedliche Lösungen erforderlich. In diesem Leitfaden erklärt das ToDetect-Team, worauf du achten solltest und wie du deine Verbindung prüfst.
一. Was ist der Unterschied zwischen DNS-Leaks und WebRTC-Leaks?
| Kategorie | DNS-Leaks | WebRTC-Leaks |
|---|---|---|
| Zugehörige Funktion | Auflösen von Website-Domains zu IP-Adressen | Echtzeit‑Audio-, Video- und Datenkommunikation im Browser |
| Hauptproblem | Domainabfragen werden an einen unbeabsichtigten DNS-Dienst gesendet | IP-Adressen, die du verbergen wolltest, werden offengelegt |
| Was zu prüfen ist | Welcher Dienst deine DNS-Abfragen verarbeitet | Ob die öffentliche IP-Adresse deines lokalen Netzwerks erscheint |
| Wo du die Fehlerbehebung durchführst | System-DNS, Secure DNS des Browsers sowie Proxy- oder VPN‑Einstellungen | WebRTC-Richtlinien des Browsers und Netzwerkrouting |
DNS-Leaks: Dein Web-Traffic nutzt den Proxy, aber deine Abfragen möglicherweise nicht
Bevor eine Website geöffnet wird, muss dein Gerät in der Regel die zur Domain gehörige IP-Adresse nachschlagen. DNS übernimmt diesen Schritt.
Wenn du erwartest, dass alle Anfragen über deinen Proxy laufen, Domainabfragen aber weiterhin an die DNS-Server deines lokalen Internetanbieters gehen, liegt möglicherweise ein DNS-Leak vor.
Das bedeutet nicht, dass der Anbieter automatisch HTTPS-Seiteninhalte, Passwörter oder deinen vollständigen Browserverlauf sehen kann. Offenliegende DNS-Abfragen geben andere Informationen preis als offengelegte Webinhalte. Mehr dazu in DNSLeakTest’s Erklärung zu DNS-Leaks.
WebRTC-Leaks: Dein Browser könnte eine IP aus einer anderen Verbindung offenlegen
WebRTC unterstützt browserbasierte Sprach- und Videoanrufe sowie die Echtzeit-Datenübertragung. Beim Verbindungsaufbau können Mechanismen wie STUN verwendet werden, um verfügbare öffentliche IP-Adressen zu ermitteln.
Wenn diese Verbindungen deinen vorgesehenen Proxy umgehen, kann eine Webseite möglicherweise die öffentliche IP-Adresse deines lokalen Netzwerks ermitteln – selbst wenn der normale Web-Traffic die Exit-IP des Proxys zeigt. Siehe MDNs Leitfaden zu WebRTC‑Protokollen.
二. Wie testet man auf DNS-Leaks
Vielleicht hast du schon von DNS-Leaks gehört, ohne zu wissen, wie man sie überprüft. Erfahrene Nutzer können ihre Einrichtung mit verschiedenen technischen Methoden verifizieren, aber für den Einstieg brauchst du keine Netzwerkkenntnisse. Online-DNS‑Leak‑Test-Tools erleichtern den Prozess.
Mehrere Websites bieten DNS‑Leak‑Tests an, darunter ToDetect.
ToDetect ist ein Tool zum Testen von Browser fingerprint, das IP-Reputationsprüfungen, IP-Risikoanalysen, DNS‑Leak‑Tests und WebRTC‑Leakerkennung anbietet, um dir bei der Bewertung deiner Netzwerk- und Browserinformationen zu helfen.
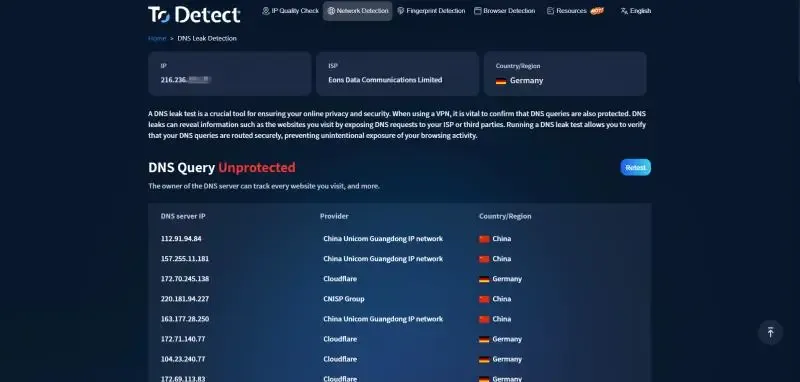
• Besuche die ToDetect-Website und finde das Tool für DNS‑Leak‑Tests.
• Öffne das Tool, um einen automatischen DNS‑Leak‑Test auszuführen.
三. Wie testet man auf WebRTC-Leaks
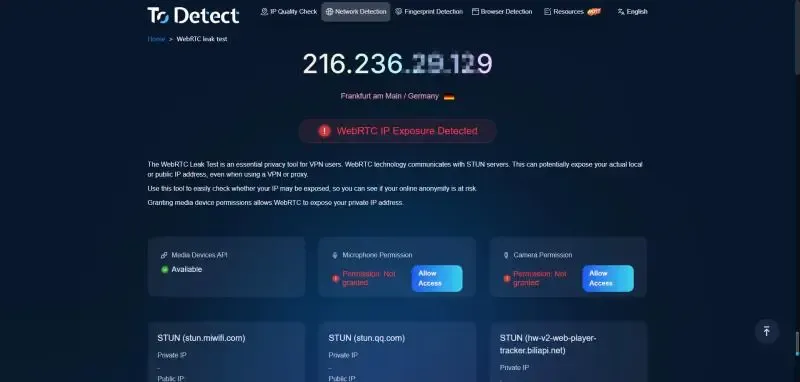
Öffne den ToDetect WebRTC‑Leak‑Test. Prüfe die IP-Adresse deiner gewöhnlichen Webverbindung sowie alle lokalen und öffentlichen Adressen, die über WebRTC erkannt werden.
Vergleiche die Ergebnisse mit der öffentlichen IP-Adresse, die du vor dem Verbinden mit deinem Proxy notiert hast:
| Testergebnis | Bedeutung |
|---|---|
| Deine ursprüngliche öffentliche IP-Adresse erscheint | Das ist ein klarer Hinweis auf ein Leak, das untersucht werden sollte |
| Es erscheint nur die erwartete VPN- oder Proxy-Exit-IP | Dieser Test hat die öffentliche IP-Adresse deines lokalen Netzwerks nicht offengelegt |
Es erscheint eine lokale Adresse wie 192.168.x.x | Lokale Netzwerkinformationen werden offengelegt, das ist jedoch nicht dasselbe wie die Offenlegung deiner öffentlichen IP |
Es erscheint ein .local-Name | Das hängt in der Regel mit dem Mechanismus zur Maskierung lokaler Adressen des Browsers zusammen und zeigt für sich genommen kein Leak an |
| Es wird keine Adresse erkannt | Der Schutz könnte funktionieren, oder die Funktion bzw. der Test wurde blockiert |
四. Was tun, wenn du ein Leak findest
DNS-Leaks: DNS-Einstellungen und Weiterleitung der Anfragen prüfen
Gehe diese Prüfungen der Reihe nach durch:
• VPN-Einstellungen: Stelle sicher, dass der DNS-Leak-Schutz aktiviert ist und dass die Split‑Tunneling‑Regeln deiner beabsichtigten Konfiguration entsprechen.
• Proxy-Einstellungen: Prüfe, ob deine Anwendung das Auflösen von Domainnamen über den Proxy statt lokal unterstützt.
• Browser Secure DNS: Prüfe, ob der Browser so konfiguriert ist, dass er einen separaten DNS-Anbieter verwendet.
• Nach Änderungen erneut testen: Verbinde dich neu und prüfe, ob deine DNS-Abfragen vom erwarteten Dienst verarbeitet werden.
Das Wechseln zu einem öffentlichen DNS-Dienst behebt ein Leak nicht automatisch. Ebenso garantiert das Aktivieren von verschlüsseltem DNS nicht, dass Abfragen über deinen Proxy laufen.
WebRTC-Leaks: Browserrichtlinien prüfen und welche Verbindungen dein Proxy abdeckt
Bestätige zunächst, ob dein Proxy die von WebRTC verwendeten Verbindungen übernimmt. Eine Konfiguration, die nur Web‑Traffic über den Proxy leitet, deckt möglicherweise nicht die gesamte Browserkommunikation ab.
Wenn du keine browserbasierten Anrufe benötigst, erwäge, WebRTC einzuschränken oder zu deaktivieren. In Firefox kannst du beispielsweise about:config öffnen und media.peerconnection.enabled auf false setzen. Dies betrifft Anrufe und andere Funktionen, die auf WebRTC basieren. Setze es wieder auf true, wenn du diese Funktionen benötigst.
五. Musst du weiterhin mit einer statischen Residential-IP testen?
Ja. Eine statische Residential-IP beschreibt die Art der verwendeten Exit-IP. Sie garantiert nicht, dass System-DNS-Abfragen, WebRTC-Verbindungen des Browsers und andere Anwendungen denselben Exit verwenden.
Führe nach dem Einrichten deiner Verbindung diese drei Prüfungen durch:
• Exit-IP prüfen: Stelle sicher, dass der Web-Traffic über den vorgesehenen Proxy läuft.
• DNS prüfen: Bestätige, dass Domainabfragen deiner beabsichtigten Konfiguration folgen.
• WebRTC prüfen: Bestätige, dass dadurch keine öffentlichen IP-Adressen offengelegt werden, die du verbergen möchtest.
Es lohnt sich auch, nach einem Browserwechsel, geänderten Proxy-Einstellungen oder einem Netzwechsel erneut zu testen.
六. FAQ
Wenn kein DNS-Leak vorliegt, ist WebRTC dann sicher?
Nicht unbedingt. Ein DNS-Test prüft, welcher Dienst Domainabfragen verarbeitet, während ein WebRTC-Test prüft, welche IP-Adressen dein Browser offenlegt. Sie bewerten unterschiedliche Dinge, daher solltest du beide Tests durchführen.
Bedeutet eine IP-Adresse in einem WebRTC-Test immer, dass es ein Problem gibt?
Das hängt von der Adresse ab. Wenn der Test deine erwartete Proxy- oder VPN-Exit-IP zeigt, weist das in der Regel nicht auf ein Leak der öffentlichen IP deines lokalen Netzwerks hin.
Wenn deine ursprüngliche öffentliche IP – die vor dem Verbinden aufgezeichnete – erscheint, solltest du weiter nachforschen. Lokale Adressen wie 192.168.x.x geben eine andere Art von Information preis und sollten nicht mit der Offenlegung einer öffentlichen IP verwechselt werden.
Kann der Inkognitomodus diese Leaks verhindern?
Allein nicht. Der Inkognitomodus beschränkt hauptsächlich den Browserverlauf und andere Daten, die nach einer Sitzung auf deinem Gerät verbleiben. Er leitet DNS- oder WebRTC-Verkehr nicht automatisch über einen Proxy.
七. Fazit
Bei DNS-Leaks geht es darum, ob Domainabfragen dem vorgesehenen Pfad folgen, während es bei WebRTC-Leaks darum geht, ob dein Browser IP-Adressen offenlegt, die du verbergen wolltest. Wenn du nicht sicher bist, wie du beides prüfen kannst, kannst du die Tests online mit ToDetect durchführen.
Prüfen Sie Ihre Netzwerkumgebung
IP-Informationen ansehen und auf DNS-Leaks prüfen.