


 Recursos

 Descripción general de características

 Ganesh
 2026-09-14 15:55
Si usas un proxy, quizá te hayas preguntado: ¿por qué los sitios de prueba siguen mostrando tu información de red original cuando ya estás conectado? Cuando esto ocurre, hay dos cosas que comprobar:
• Fugas de DNS: ¿A dónde se envían tus consultas de dominio?
• Fugas de WebRTC: ¿Qué direcciones IP está exponiendo tu navegador?
Estas requieren pruebas por separado y soluciones distintas. En esta guía, el equipo de ToDetect explica qué debes revisar y cómo comprobar tu conexión.
一. ¿Cuál es la diferencia entre las fugas de DNS y las fugas de WebRTC?
| Categoría | Fugas de DNS | Fugas de WebRTC |
|---|---|---|
| Función relacionada | Resolver nombres de dominio de sitios web a direcciones IP | Comunicación en tiempo real de audio, video y datos en el navegador |
| Problema principal | Las consultas de dominio se envían a un servicio DNS no previsto | Se exponen direcciones IP que pretendías ocultar |
| Qué comprobar | Qué servicio gestiona tus consultas DNS | Si aparece la dirección IP pública de tu red local |
| Dónde solucionar | DNS del sistema, DNS seguro del navegador y ajustes del proxy o VPN | Políticas de WebRTC del navegador y enrutamiento de red |
Fugas de DNS: tu tráfico web usa el proxy, pero tus consultas pueden no hacerlo
Antes de abrir un sitio web, tu dispositivo suele necesitar buscar la dirección IP asociada a su nombre de dominio. DNS se encarga de este paso.
Si esperas que todas las solicitudes pasen por tu proxy, pero las consultas de dominio siguen yendo a los servidores DNS de tu proveedor de internet local, puede que tengas una fuga de DNS.
Esto no significa que el proveedor pueda ver automáticamente el contenido de páginas HTTPS, contraseñas o tu historial de navegación completo. Las consultas DNS expuestas revelan información distinta a la del contenido web expuesto. Más información en la explicación de DNSLeakTest sobre las fugas de DNS.
Fugas de WebRTC: tu navegador puede exponer una IP de otra conexión
WebRTC admite llamadas de voz, videollamadas y transferencia de datos en tiempo real desde el navegador. Al establecer una conexión, puede usar mecanismos como STUN para descubrir direcciones IP públicas disponibles.
Si esas conexiones eluden el proxy previsto, una página web podría obtener la dirección IP pública de tu red local, incluso cuando el tráfico web ordinario muestra la IP de salida del proxy. Consulta la guía de MDN sobre protocolos de WebRTC.
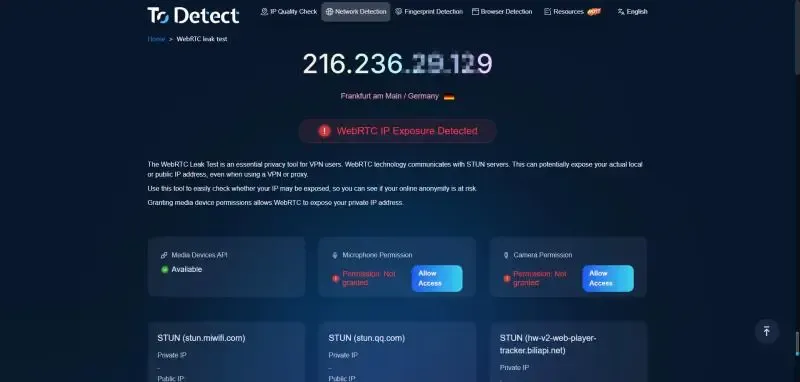
二. Cómo probar si hay fugas de DNS
Puede que hayas oído hablar de las fugas de DNS sin saber cómo comprobarlas. Los usuarios con experiencia pueden verificar su configuración mediante diversos métodos técnicos, pero no necesitas conocimientos de redes para empezar. Las herramientas en línea para probar fugas de DNS facilitan el proceso.
Varios sitios web ofrecen pruebas de fugas de DNS, incluido ToDetect.
ToDetect es una herramienta de prueba de huella digital del navegador que ofrece comprobaciones de reputación de IP, análisis de riesgo de IP, pruebas de fugas de DNS y detección de fugas de WebRTC para ayudarte a evaluar la información de tu red y navegador.
• Visita el sitio web de ToDetect y busca la herramienta de prueba de fugas de DNS.
• Abre la herramienta para ejecutar una prueba automática de fugas de DNS.
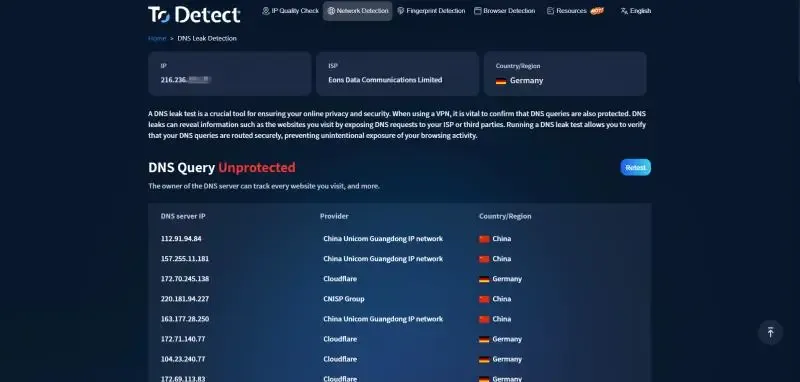
三. Cómo probar si hay fugas de WebRTC
Abre la prueba de fugas de WebRTC de ToDetect. Comprueba la dirección IP usada por tu conexión web normal, junto con cualquier dirección local y pública detectada a través de WebRTC.
Compara los resultados con la dirección IP pública que registraste antes de conectarte a tu proxy:
| Resultado de la prueba | Qué significa |
|---|---|
| Aparece tu IP pública original | Es una señal clara de una fuga que requiere investigación |
| Solo aparece la IP de salida del VPN o proxy esperada | Esta prueba no reveló la IP pública de tu red local |
Aparece una dirección local como 192.168.x.x | Se expone información de la red local, pero no es lo mismo que exponer tu IP pública |
Aparece un nombre .local | Esto suele estar relacionado con el mecanismo del navegador para enmascarar direcciones locales y, por sí solo, no indica una fuga |
| No se detecta ninguna dirección | La protección puede estar funcionando, o la función o la prueba pueden haber sido bloqueadas |
四. Qué hacer si encuentras una fuga
Fugas de DNS: verifica tu configuración de DNS y el enrutamiento de solicitudes
Sigue estas comprobaciones en orden:
• Configuración del VPN: Confirma que la protección contra fugas de DNS esté habilitada y que las reglas de split tunneling coincidan con la configuración prevista.
• Configuración del proxy: Comprueba si tu aplicación admite resolver nombres de dominio a través del proxy en lugar de localmente.
• DNS seguro del navegador: Comprueba si el navegador está configurado para usar un proveedor de DNS independiente.
• Vuelve a probar después de hacer cambios: Vuelve a conectarte y confirma que tus consultas DNS sean gestionadas por el servicio esperado.
Cambiar a un servicio DNS público no corrige automáticamente una fuga. Del mismo modo, habilitar DNS cifrado no garantiza que las consultas pasen por tu proxy.
Fugas de WebRTC: revisa las políticas del navegador y qué conexiones cubre tu proxy
Primero, confirma si tu proxy gestiona las conexiones que usa WebRTC. Una configuración que solo enruta mediante proxy el tráfico web puede no cubrir todas las comunicaciones del navegador.
Si no necesitas llamadas basadas en el navegador, considera restringir o desactivar WebRTC. En Firefox, por ejemplo, puedes abrir about:config y establecer media.peerconnection.enabled en false. Esto afecta a las llamadas y a otras funciones que dependen de WebRTC. Vuelve a ponerlo en true cuando necesites esas funciones.
五. ¿Aún necesitas probar con una IP residencial estática?
Sí. Una IP residencial estática describe el tipo de IP de salida que usas. No garantiza que las consultas DNS del sistema, las conexiones WebRTC del navegador y otras aplicaciones usen esa misma salida.
Después de configurar tu conexión, realiza estas tres comprobaciones:
• Comprueba tu IP de salida: Confirma que el tráfico web pasa por el proxy previsto.
• Comprueba DNS: Confirma que las consultas de dominio siguen tu configuración prevista.
• Comprueba WebRTC: Confirma que no expone direcciones IP públicas que deseas mantener ocultas.
También vale la pena volver a probar después de cambiar de navegador, actualizar la configuración del proxy o cambiar de red.
六. Preguntas frecuentes
Si no hay fuga de DNS, ¿significa eso que WebRTC es seguro?
No necesariamente. Una prueba de DNS verifica qué servicio gestiona las consultas de dominio, mientras que una prueba de WebRTC verifica qué direcciones IP expone tu navegador. Evalúan cosas distintas, por lo que deberías ejecutar ambas pruebas.
¿Una dirección IP en una prueba de WebRTC siempre significa que hay un problema?
Depende de la dirección. Si la prueba muestra la IP de salida de tu proxy o VPN esperada, por lo general no indica una fuga de la IP pública de tu red local.
Si aparece tu IP pública original —la que registraste antes de conectarte—, investiga más. Las direcciones locales como 192.168.x.x revelan un tipo de información diferente y no deben confundirse con la exposición de la IP pública.
¿Puede el modo incógnito evitar estas fugas?
No por sí solo. El modo incógnito limita principalmente el historial de navegación y otros datos que quedan en tu dispositivo después de una sesión. No enruta automáticamente el tráfico de DNS o WebRTC a través de un proxy.
七. Conclusión
Las fugas de DNS se refieren a si las consultas de dominio siguen la ruta prevista, mientras que las fugas de WebRTC se refieren a si tu navegador expone direcciones IP que pretendías ocultar. Si no tienes claro cómo comprobar cualquiera de las dos, puedes ejecutar las pruebas en línea con ToDetect.
Comprueba tu entorno de red
Consulta la información de IP y comprueba fugas DNS.