 Charles
 2026-09-28 10:30
很多人使用靜態住宅 IP 時,會先檢查 IP 位址、歸屬地區和網路類型,確認這些資訊沒有明顯異常後,就直接開始使用。但有一個地方經常被忽略,那就是 DNS。
其實,IP 和 DNS 屬於兩個不同的網路層面。靜態住宅 IP 主要反映目前網路出口的 IP 屬性,而 DNS 負責處理網域名稱解析請求。前者顯示正常,並不能說明後者一定沒有問題。
所以,靜態住宅 IP 需要做 DNS 洩漏檢測嗎?建議檢測,尤其是準備長期使用,或者目前網路同時支援 IPv4 和 IPv6 時,最好把 IP 和 DNS 一起檢查一次。
一、靜態住宅 IP 為什麼還要做DNS 洩漏檢測?
靜態住宅 IP 解決的是網路出口問題,而 DNS 解決的是網域名稱解析問題,兩者並不是同一個東西。
因此,判斷 DNS 是否存在異常,不能只盯著一個地區欄位,而應該結合 DNS 伺服器、電信業者以及 IPv4 和 IPv6 結果一起看。
| 檢測內容 | 主要作用 | 與 DNS 檢測的關係 |
|---|---|---|
| IP 資訊 | 查看目前網路出口的基本屬性 | 判斷目前出口是否符合預期 |
| ISP、ASN | 了解 IP 對應的電信業者和網路組織 | 可輔助判斷網路歸屬 |
| DNS 伺服器 | 查看網域名稱解析請求使用的伺服器 | 判斷解析路徑是否符合預期 |
| IPv4 / IPv6 DNS | 分別查看兩套網路的解析情況 | 判斷雙棧設定是否一致 |
| WebRTC | 查看瀏覽器可能暴露的網路資訊 | 屬於瀏覽器層面的另一項檢查 |
可以看到,IP 檢測和 DNS 檢測最好搭配使用。只檢查其中一個,得到的資訊始終是不完整的。
二、DNS 洩漏通常怎麼出現的?
很多 DNS 問題並不是因為 IP 類型發生變化,而是網路設定沒有完全同步。
電腦連接網路後,DNS 資訊可能來自路由器 DHCP、系統網路設定,也可能由瀏覽器自己的安全 DNS 功能提供。如果這幾個地方使用的解析方式不同,就可能出現不同的 DNS 結果。
常見情況可以這樣理解:
| 情況 | 可能出現的結果 | 排查方向 |
|---|---|---|
| 路由器繼續下發預設 DNS | 檢測到本地電信業者 DNS | 查看路由器 DHCP 設定 |
| 系統使用原本的 DNS | IP 變化後 DNS 沒有同步變化 | 查看網路介面卡設定 |
| 瀏覽器使用獨立 DNS | 瀏覽器和系統結果不同 | 檢查瀏覽器安全 DNS 設定 |
| IPv6 側沒有同步設定 | IPv4 和 IPv6 出現不同解析結果 | 檢查 IPv6 DNS |
| 應用程式採用獨立解析方式 | 某個程式和瀏覽器結果不同 | 對比不同程式的網路設定 |
所以看到 DNS 結果不符合預期時,不需要馬上把原因歸到靜態住宅 IP 上。先從路由器、系統和瀏覽器這幾個地方檢查,通常更容易定位問題。
三、IPv6 會導致 DNS 洩漏嗎?
IPv6 本身不會導致 DNS 洩漏,真正容易出問題的是雙棧網路環境,所謂雙棧,就是 IPv4 和 IPv6 同時參與網路連線。
兩套協定可以擁有不同的位址、路由以及 DNS 設定,如果只調整了 IPv4,卻沒有檢查 IPv6,那麼裝置仍然可能透過 IPv6 路徑完成部分網路請求。
例如目前 IPv4 網路已經設定完成,DNS 伺服器也符合預期,但 IPv6 仍然使用網路預設提供的 DNS。當瀏覽器或系統優先使用 IPv6 進行某些解析時,DNS 檢測頁面就可能同時出現兩組不同的解析結果。
因此,雙棧環境下做 DNS 洩漏檢測時,最好不要只看 IPv4 結果。如果檢測頁面同時提供 IPv6 DNS 資訊,就應該把兩組結果放在一起比較。
四、沒有 IPv6,是不是說明網路設定有問題?
不一定。有些線路本身就沒有提供 IPv6 服務,那麼檢測頁面沒有 IPv6 結果屬於正常情況。沒有 IPv6 並不等於 DNS 檢測失敗,也沒有必要為了讓檢測頁面出現 IPv6 而額外修改網路設定。
相反,如果目前網路確實支援 IPv6,那麼就需要關注 IPv6 是否參與了實際的網路連線,以及它對應的 DNS 設定是否正常。
判斷時可以參考下面這張表:
| 檢測表現 | 一般怎麼理解 |
|---|---|
| 檢測不到 IPv6 | 線路可能沒有提供 IPv6,通常不代表異常 |
| 檢測到 IPv6,DNS 結果與預期一致 | IPv6 本身無需作為異常處理 |
| IPv4 和 IPv6 DNS 歸屬明顯不同 | 建議檢查雙棧設定 |
| 出現本地電信業者 DNS | 檢查路由器和系統 DNS 設定 |
| 出現多個地區 DNS 伺服器 | 結合電信業者、節點位置等資訊進一步判斷 |
| IPv4 正常、IPv6 結果明顯異常 | 優先檢查 IPv6 側設定 |
這裡有一個容易混淆的地方:DNS 伺服器所在地區和目前 IP 所在地區不一致,並不能單獨證明存在 DNS 洩漏。
五、DNS 洩漏檢測結果到底怎麼看?
打開 DNS 檢測頁面後,不建議只看頁面給出的「正常」或者「異常」結論。真正值得關注的是檢測出來的具體 DNS 伺服器。
首先看 DNS 伺服器屬於什麼網路。如果目前網路已經切換到新的網路出口,但檢測結果仍然出現明顯的本地電信業者 DNS,就值得進一步檢查系統和路由器設定。
然後看 DNS 伺服器對應的地區和電信業者。如果只是地區不同,但使用的是常見的大型公共 DNS 服務,這種情況不一定有問題。
因此,DNS 洩漏檢測更適合採用「對照」的方式,而不是只看一個結果。
| 重點觀察 | 需要關注什麼 |
|---|---|
| DNS 伺服器 | 是否出現不熟悉的解析伺服器 |
| DNS 電信業者 | 是否仍然顯示原網路電信業者 |
| DNS 地區 | 是否與其他網路資訊存在明顯差異 |
| IPv4 DNS | IPv4 解析是否符合目前設定 |
| IPv6 DNS | IPv6 解析是否使用了另一套 DNS |
| 多地解析節點 | 是否能夠透過服務商和節點資訊解釋 |
六、DNS 地區和 IP 地區不一致,就一定是洩漏嗎?
不一定。IP 的歸屬地區和 DNS 伺服器所在地區,本來就不是必須完全相同。DNS 服務商可能在多個地區部署解析節點,資料庫記錄的註冊資訊與實際節點位置也可能存在差異。
例如,目前 IP 顯示在美國,而 DNS 檢測顯示的伺服器位於加拿大,這個結果本身並不能直接得出「DNS 洩漏」的結論。
更合理的做法是繼續看 DNS 伺服器對應的電信業者。如果它屬於常見的公共 DNS 服務,再結合其他檢測資訊進行判斷;換句話說,DNS 檢測更看重整體是否自洽,而不是要求每一個地區欄位都完全相同。
七、靜態住宅 IP 使用前,建議把 IP 和 DNS 一起檢查
如果準備使用靜態住宅 IP,可以先進行一次完整的網路環境檢查。
首先確認目前 IP 的基本資訊,包括歸屬地區、ISP、ASN 以及網路類型,看看是否與實際使用的網路環境相符。然後再進行 DNS 檢測,重點查看 DNS 伺服器、電信業者以及 IPv4 和 IPv6 兩組解析結果。
如果這些結果都比較正常,可以把這次檢測結果儲存下來作為基準。之後如果更換網路、修改 DNS、調整瀏覽器設定或者線路發生變化,再重新檢測一次,就能比較前後結果有什麼不同。
這比單純記住一個「檢測正常」的結論更有用,因為網路環境並不是固定不變的。
八、DNS 檢測完成後,為什麼還建議複測?
DNS 檢測反映的是檢測當時的網路狀態,並不是永久有效的結果。
網路設定可能發生變化,路由器可能重新分配 DNS,瀏覽器設定也可能被調整,IPv4 和 IPv6 的連線狀態同樣可能發生變化。因此,一次檢測正常,只能說明檢測當時的設定基本符合預期。
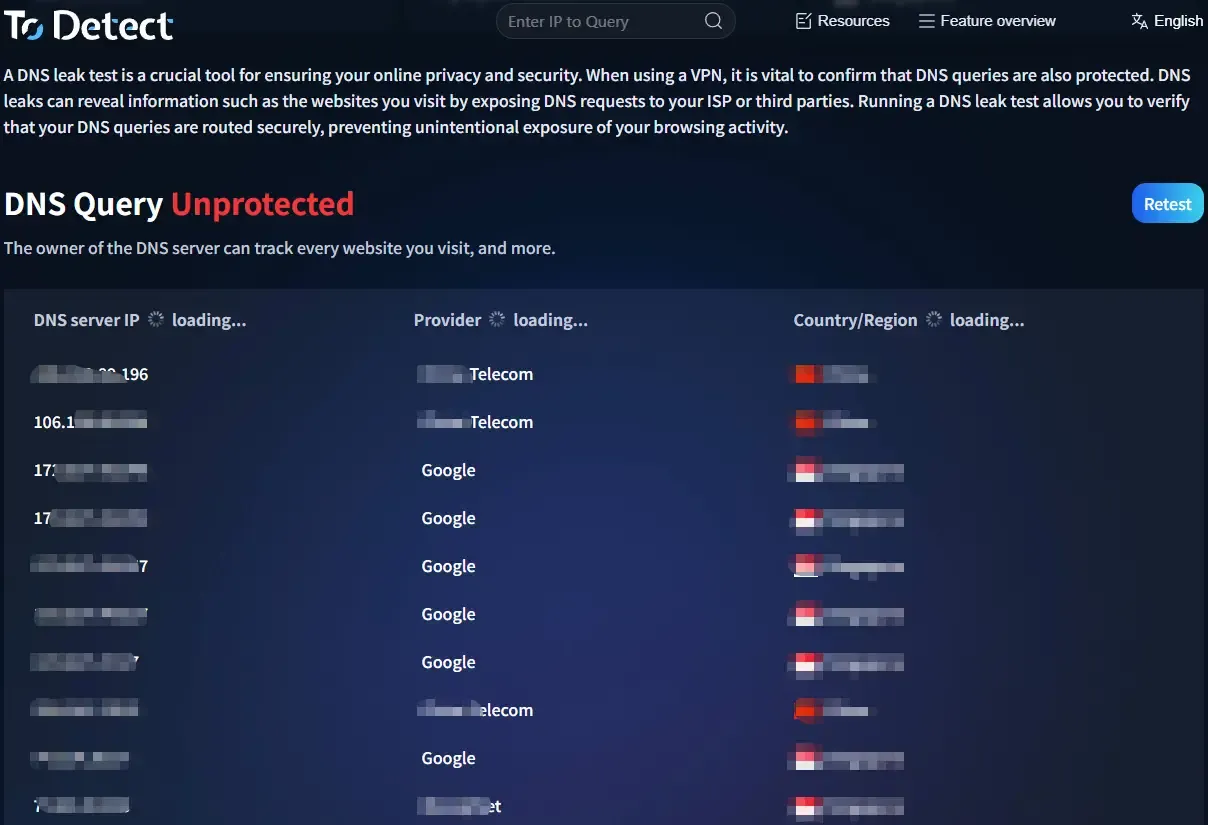
如果後續更換了網路設備、修改 DNS、調整瀏覽器設定,或者發現網頁存取表現與之前不同,再做一次 DNS 檢測比較結果即可。
對於經常調整網路環境的人來說,保留一份檢測記錄也比較方便。前後兩次結果放在一起,通常比單獨看一次檢測頁面更容易發現變化。
九、靜態住宅 IP 與DNS 洩漏檢測常見問題
使用靜態住宅 IP 後,還需要檢測 DNS 嗎?
建議檢測。靜態住宅 IP 主要對應網路出口,DNS 則負責網域名稱解析,兩者屬於不同的網路層面。即使 IP 資訊符合預期,也不能說明 DNS 解析一定使用了相同的網路路徑,因此在正式使用前檢查一次 DNS 比較穩妥。
IPv6 是不是 DNS 洩漏的主要原因?
不是。IPv6 本身不會導致 DNS 洩漏,比較容易出現問題的是 IPv4 和 IPv6 設定不一致。尤其是雙棧網路中,如果 IPv4 側調整過 DNS 而 IPv6 側沒有同步,就可能出現兩套解析結果。
DNS 伺服器地區和 IP 地區不一樣,怎麼辦?
先不要直接判斷為異常。DNS 服務商可能使用異地節點提供解析服務,伺服器所在地也不一定與 IP 歸屬城市完全一致。可以進一步查看 DNS 電信業者、IPv4 和 IPv6 結果以及系統網路設定,綜合判斷是否存在真正的設定問題。
DNS 檢測沒有發現 IPv6,是不是檢測失敗?
不一定。如果目前線路沒有提供 IPv6,檢測不到 IPv6 屬於正常情況。判斷重點不是「有沒有 IPv6」,而是實際存在的網路連線和 DNS 解析是否符合目前設定。
瀏覽器安全 DNS 需要關閉嗎?
不能簡單地用「開」或「關」來判斷。瀏覽器安全 DNS 本身是一項 DNS 解析功能,真正需要關注的是它是否與系統、路由器的 DNS 設定產生衝突。如果修改後出現系統和瀏覽器檢測結果不一致,就需要進一步檢查具體解析路徑。
總結
靜態住宅 IP 和 DNS 洩漏檢測其實是兩個不同的問題。IP 主要反映網路出口屬性,DNS 則涉及網域名稱解析路徑,所以即使靜態住宅 IP 的歸屬地區、ISP 和網路類型都符合預期,也建議再檢查一次 DNS。
IPv6 同樣不等於 DNS 洩漏。對於支援 IPv4 和 IPv6 的雙棧網路,真正需要關注的是兩套 DNS 設定是否一致,而不是看到 IPv6 就認為存在問題。
如果希望把網路環境檢查得更完整,可以先用 ToDetect 記錄 IP 和 DNS 的目前狀態,再結合瀏覽器環境進行複測。這樣既能看到目前網路情況,也方便後續調整設定後進行前後對比。