


 Visão geral de recursos

 Visão geral de recursos

 Ganesh
 2026-09-14 15:55
Se você usa um proxy, talvez tenha se perguntado: por que os sites de teste ainda mostram minhas informações originais da rede quando eu já estou conectado? Quando isso acontece, há duas coisas para verificar:
• Vazamentos de DNS: para onde estão sendo enviadas as suas consultas de domínio?
• Vazamentos de WebRTC: quais endereços IP o seu navegador está expondo?
Eles exigem testes separados e correções diferentes. Neste guia, a equipe da ToDetect explica o que observar e como verificar sua conexão.
一. Qual é a diferença entre vazamentos de DNS e vazamentos de WebRTC?
| Categoria | Vazamentos de DNS | Vazamentos de WebRTC |
|---|---|---|
| Função relacionada | Resolver nomes de domínio de sites para endereços IP | Comunicação de áudio, vídeo e dados em tempo real no navegador |
| Problema principal | Consultas de domínio são enviadas para um serviço de DNS não desejado | Endereços IP que você pretendia ocultar são expostos |
| O que verificar | Qual serviço processa suas consultas de DNS | Se o endereço IP público da sua rede local aparece |
| Onde solucionar problemas | DNS do sistema, DNS seguro do navegador e configurações de proxy ou VPN | Políticas de WebRTC do navegador e roteamento de rede |
Vazamentos de DNS: seu tráfego web usa o proxy, mas suas consultas podem não usá-lo
Antes de abrir um site, seu dispositivo geralmente precisa resolver o endereço IP associado ao seu nome de domínio. O DNS realiza essa etapa.
Se você espera que todas as solicitações passem pelo seu proxy, mas as consultas de domínio ainda vão para os servidores DNS do seu provedor de internet local, você pode ter um vazamento de DNS.
Isso não significa que o provedor possa ver automaticamente o conteúdo de páginas HTTPS, senhas ou seu histórico de navegação completo. Consultas de DNS expostas revelam informações diferentes de conteúdo web exposto. Saiba mais na explicação do DNSLeakTest sobre vazamentos de DNS.
Vazamentos de WebRTC: seu navegador pode expor um IP de outra conexão
WebRTC oferece suporte a chamadas de voz, chamadas de vídeo e transferência de dados em tempo real no navegador. Ao estabelecer uma conexão, ele pode usar mecanismos como STUN para descobrir endereços IP públicos disponíveis.
Se essas conexões contornarem o proxy que você pretende usar, uma página da web pode conseguir obter o endereço IP público da sua rede local — mesmo quando o tráfego web comum mostra o IP de saída do proxy. Veja o guia da MDN sobre protocolos WebRTC.
二. Como testar vazamentos de DNS
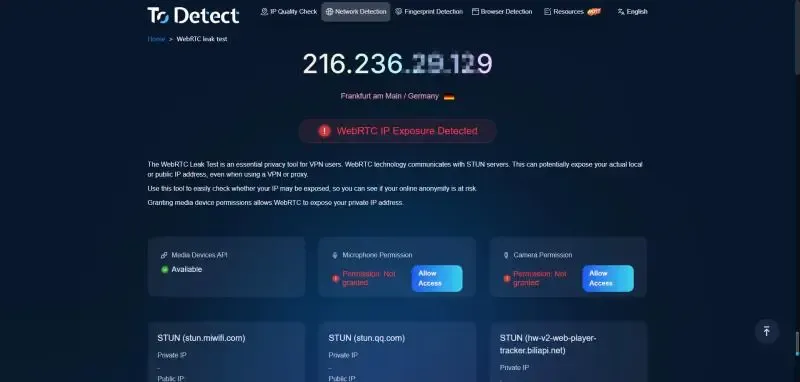
Você pode ter ouvido falar de vazamentos de DNS sem saber como verificá-los. Usuários experientes podem validar sua configuração usando vários métodos técnicos, mas você não precisa de conhecimento em redes para começar. Ferramentas de teste de vazamento de DNS on-line tornam o processo mais fácil.
Vários sites oferecem testes de vazamento de DNS, incluindo a ToDetect.
A ToDetect é uma ferramenta de teste de browser fingerprint que oferece verificações de reputação de IP, análise de risco de IP, testes de vazamento de DNS e detecção de vazamentos de WebRTC para ajudar você a avaliar suas informações de rede e do navegador.
• Visite o site da ToDetect e encontre a ferramenta de teste de vazamento de DNS.
• Abra a ferramenta para executar um teste automático de vazamento de DNS.
三. Como testar vazamentos de WebRTC
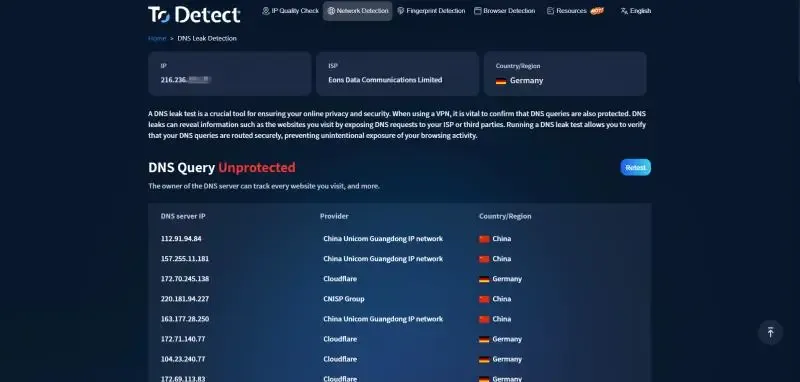
Abra o teste de vazamento de WebRTC da ToDetect. Verifique o endereço IP usado pela sua conexão web normal, junto com quaisquer endereços locais e públicos detectados pelo WebRTC.
Compare os resultados com o endereço IP público que você registrou antes de se conectar ao seu proxy:
| Resultado do teste | O que significa |
|---|---|
| Seu endereço IP público original aparece | Este é um sinal claro de vazamento que precisa ser investigado |
| Apenas o IP de saída esperado da VPN ou do proxy aparece | Este teste não revelou o endereço IP público da sua rede local |
Um endereço local, como 192.168.x.x, aparece | Informações da rede local são expostas, mas isso não é o mesmo que expor seu IP público |
Um nome .local aparece | Isso geralmente se relaciona ao mecanismo de mascaramento de endereços locais do navegador e, por si só, não indica um vazamento |
| Nenhum endereço é detectado | A proteção pode estar funcionando, ou o recurso ou o teste pode ter sido bloqueado |
四. O que fazer se você encontrar um vazamento
Vazamentos de DNS: verifique suas configurações de DNS e o roteamento das solicitações
Percorra estas verificações na ordem:
• Configurações da VPN: Confirme que a proteção contra vazamento de DNS está ativada e que as regras de split tunneling correspondem à sua configuração pretendida.
• Configurações do proxy: Verifique se o seu aplicativo suporta resolver nomes de domínio por meio do proxy em vez de localmente.
• DNS seguro do navegador: Verifique se o navegador está configurado para usar um provedor de DNS separado.
• Teste novamente após fazer alterações: Reconecte e confirme que suas consultas de DNS são tratadas pelo serviço esperado.
Mudar para um serviço de DNS público não corrige automaticamente um vazamento. Da mesma forma, ativar DNS criptografado não garante que as consultas passem pelo seu proxy.
Vazamentos de WebRTC: verifique as políticas do navegador e quais conexões o seu proxy cobre
Primeiro, confirme se o seu proxy lida com as conexões usadas pelo WebRTC. Uma configuração que faz proxy apenas do tráfego web pode não cobrir toda a comunicação do navegador.
Se você não precisa de chamadas baseadas no navegador, considere restringir ou desativar o WebRTC. No Firefox, por exemplo, você pode abrir about:config e definir media.peerconnection.enabled como false. Isso afeta chamadas e outros recursos que dependem do WebRTC. Defina novamente como true quando precisar desses recursos.
五. Você ainda precisa testar com um IP residencial estático?
Sim. Um IP residencial estático descreve o tipo de IP de saída que você usa. Ele não garante que as consultas de DNS do sistema, as conexões de WebRTC do navegador e outros aplicativos usem essa mesma saída.
Depois de configurar sua conexão, faça estas três verificações:
• Verifique seu IP de saída: Confirme que o tráfego web passa pelo proxy pretendido.
• Verifique o DNS: Confirme que as consultas de domínio seguem sua configuração pretendida.
• Verifique o WebRTC: Confirme que ele não expõe endereços IP públicos que você deseja manter ocultos.
Também vale a pena testar novamente após trocar de navegador, atualizar as configurações do proxy ou mudar de rede.
六. FAQ
Se não houver vazamento de DNS, isso significa que o WebRTC está seguro?
Não necessariamente. Um teste de DNS verifica qual serviço lida com as consultas de domínio, enquanto um teste de WebRTC verifica quais endereços IP o seu navegador expõe. Eles avaliam coisas diferentes, portanto você deve executar ambos os testes.
Um endereço IP em um teste de WebRTC significa sempre que há um problema?
Depende do endereço. Se o teste mostrar o IP de saída esperado do seu proxy ou VPN, isso geralmente não indica um vazamento do IP público da sua rede local.
Se o seu IP público original — aquele registrado antes de se conectar — aparecer, investigue mais a fundo. Endereços locais como 192.168.x.x revelam um tipo de informação diferente e não devem ser confundidos com exposição de IP público.
O modo anônimo pode evitar esses vazamentos?
Não por si só. O modo anônimo limita principalmente o histórico de navegação e outros dados deixados no seu dispositivo após uma sessão. Ele não direciona automaticamente o tráfego de DNS ou WebRTC por um proxy.
七. Conclusão
Vazamentos de DNS dizem respeito a se as consultas de domínio seguem o caminho pretendido, enquanto vazamentos de WebRTC dizem respeito a se o seu navegador expõe endereços IP que você pretendia ocultar. Se você não tiver certeza de como verificar qualquer um deles, você pode executar os testes on-line com a ToDetect.
Verifique seu ambiente de rede
Veja as informações de IP e verifique vazamentos de DNS.